
Como haciendo click en un AI Overview pensé que aterrizaría en Baidú y una redirección «extraña» me llevó a otra dimensión.
Lo que vi
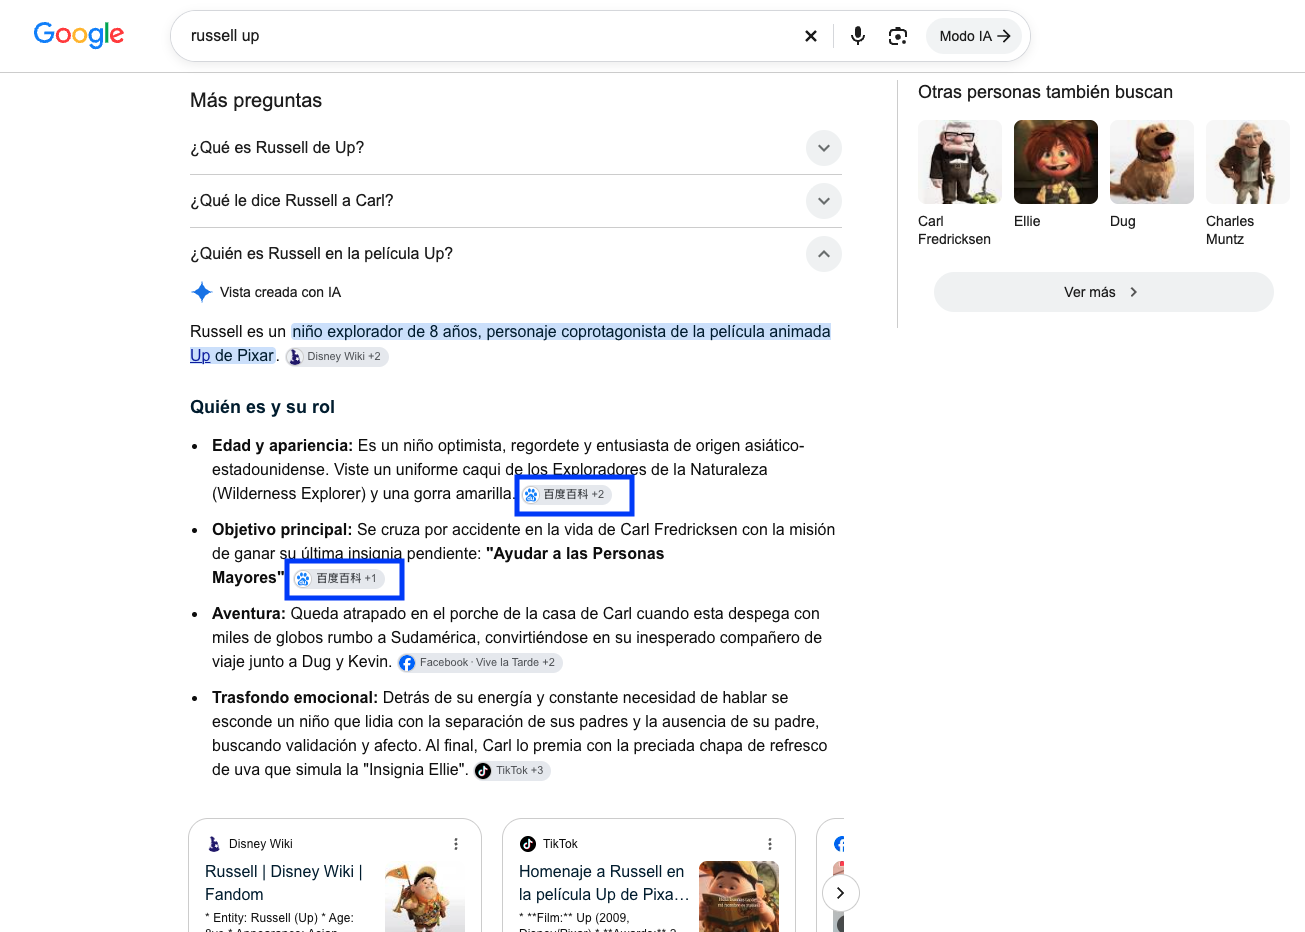
Todo empezó con un funko de Russell, el niño que protagoniza la película Up, de Pixar.
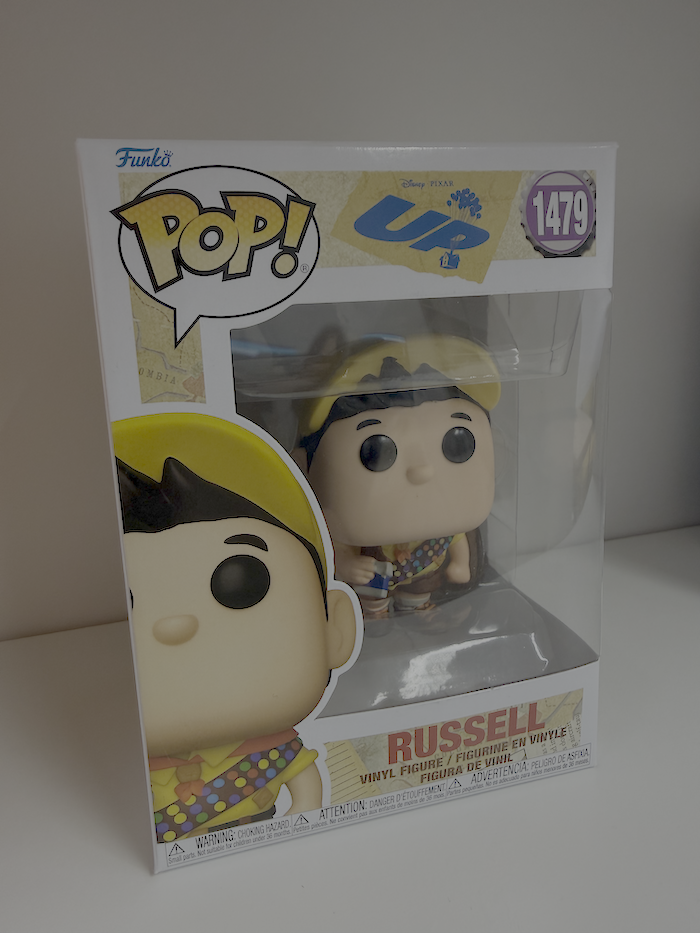
Después de comprarlo quise saber más del personaje y busqué en Google para saber más sobre el niño explorador y apareció una respuesta con preguntas del módulo People Also Ask (que ahora se generan con AI Overviews) y ahí, al desplegar, algo que no me esperaba: urls de Baidú, el buscador chino.
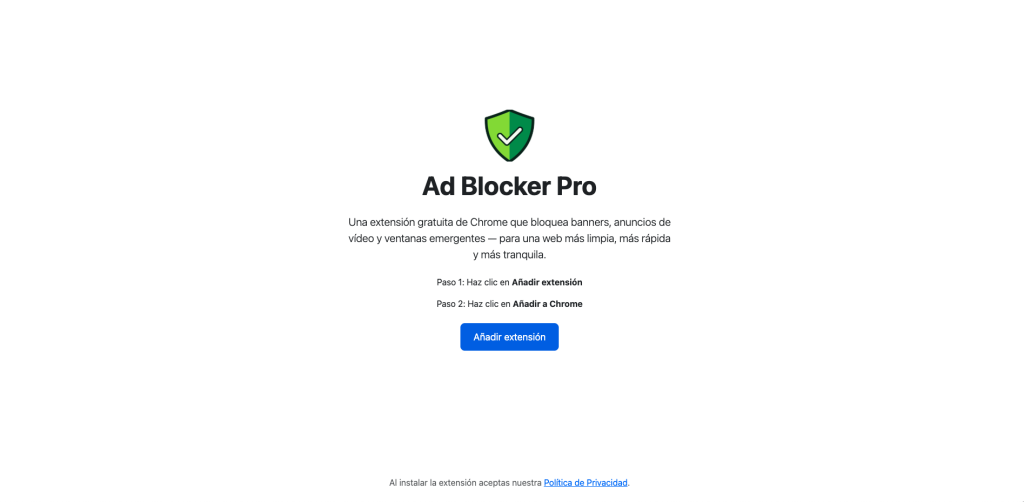
Al hacer clic, lejos de llegar al contenido de Baidú, su «wikipedia» de contenidos (Baidú Baike), mi navegador me mostró una página que me pedía instalar una extensión de Chrome.
Fue todo muy rápido, así que intenté volver a replicarlo varias veces después y llegó un momento que la redirección dejó de producirse, ya no me llevaba a la página de descarga sino al contenido real.
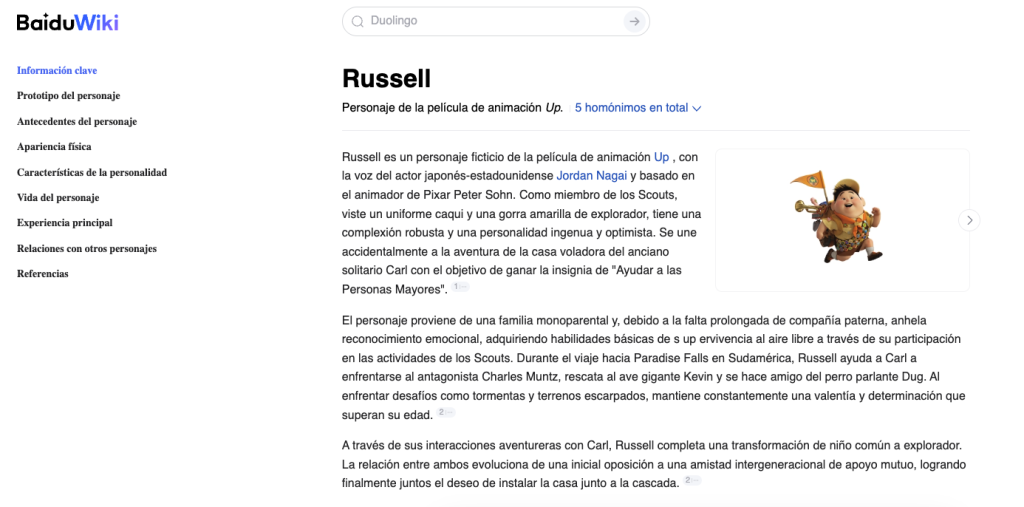
Hice varias pruebas rápidas en sesiones con login y en incógnito y también le pedí a alguna persona cercana que lo buscara para ver si le salía igual y el comportamiento era cosa de mi ordenador o no.
Lo que comprobé yo misma
La primera comprobación es que el contenido de Baidú Baiku es real, verídico, existe y es navegable, la cuestión es que en la primera visita, me redirige forzosamente al anuncio, así que utilicé el inspector de Chrome para intentar seguir el rastro, este fue el proceso sencillo:
- Desde el AI Overview clico para ir a la ficha de Baidu Baike en español, la de russel.
- El código de la web carga un anuncio de una red publicitaria con un formato como Adsterra.
- El anuncio carga un script adicional de un dominio llamado aqml .org
- Ese script redirige a los pocos segundos a un sistema que va derivando el tráfico a distintas campañas
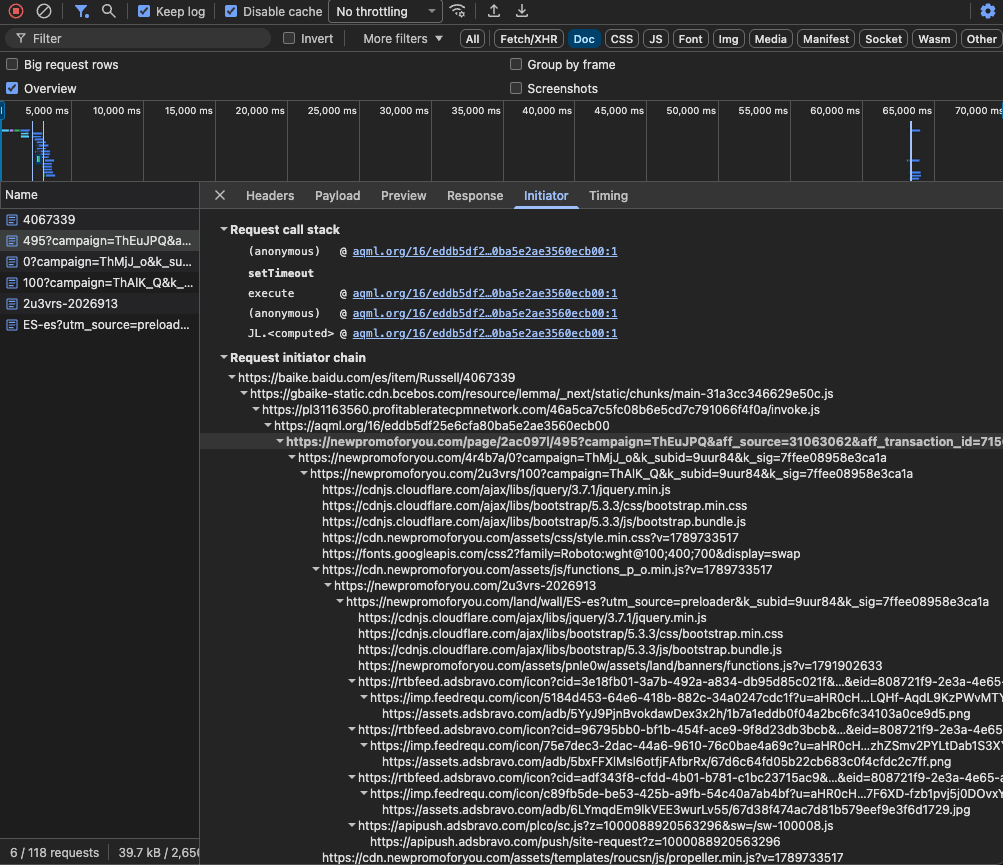
Después de hacer pruebas bloqueando distintos scripts, terminé viendo distintos anuncios en función del dispositivo:
- extensión de chrome
- falso premio
- alerta de seguridad falsa
Lo que vio Estela Franco
Como somos curiosas por naturaleza, yo le conté lo que había visto y ella investigó también por su lado, pero fue, incluso, más allá que yo:
- Descargó y descifró los scripts sin ejecutarlos
- Preparó Chrome para registrar las redirecciones y cada cambio en el historial
- Comparó las respuestas del servidor según navegador, dispositivo y tipo de conexión
Pidiendo la campaña al servidor del anuncio con distintos dispositivos:
| Dispositivo | Qué ve el usuario | Qué le piden |
| Mac | Página de «Ad Blocker Pro» | Instalar una extensión de Chrome |
| Windows | Página de «Ad Block Ghost» | Instalar otra extensión de Chrome |
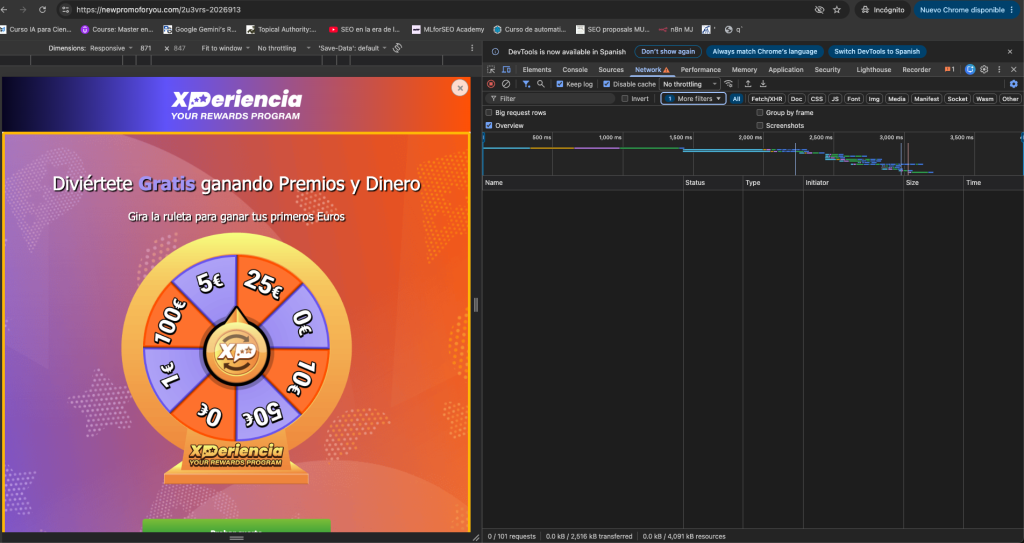
| Android | Ruleta de premios con marcas conocidas como cebo | Aceptar notificaciones del navegador |
| iPhone | Falsa alerta de seguridad con un vídeo que no funciona | Descargar una app «limpiadora» |
Mis dos pruebas encajan perfectamente con sus pruebas porque desde el Mac acabé en «Ad Blocker Pro» y con el inspector en modo móvil, en la ruleta de premios.
Otros aspectos identificados compartiendo datos y comprobaciones con Estela que ayudaron a entender más cosas:
- La redirección se repite máximo 5 veces porque te colocan una cookie. Si borras cookies o entras en incógnito volverás a recibir la redirección.
- Cuando hay redirección el anuncio «secuestra» el botón para volver atrás, así que aquí se produce otro comportamiento «perverso», si pulsas atrás acabas en páginas de afiliados.
- Se esconde de los user-agent como Googlebot o Lighthouse, dándole una respuesta vacía, sin embargo a un navegador normal, código completo.
- En Wayback Machine, ambas encontramos trazas de existencia de los script desde 22-30 de julio.
¿Esto está pasando para España o para otros lugares fuera de China? No está claro si el filtro es de país o de tipo de conexión.
Google no lo ve y lo sigue citando
Si quien pide la página se identifica como Googlebot reciben una respuesta vacía, así que en ojos de Google, la ficha de la enciclopedia es limpia, sin nada sospechoso y la usa como fuente.
La ficha parece buena fuente, tiene forma de enciclopedia y cubre muchísimos temas, a pesar de que es contenido generado con IA (indicado por ellos mismos), eso no le ha impedido ganar tracción, desde principio de 2026 atrayendo visibilidad orgánica con esos mismos contenidos.
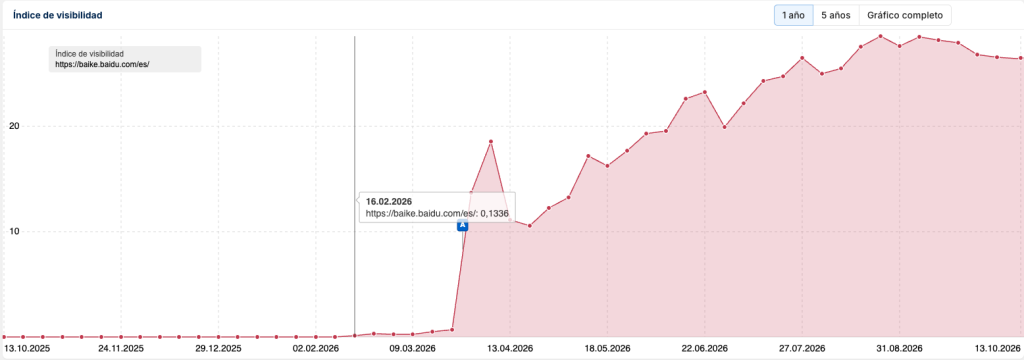
Cabe recordar que esos anuncios empiezan a aparecer en julio y no sé si es una estrategia buscada por ellos para empezar a monetizar en otros mercados.
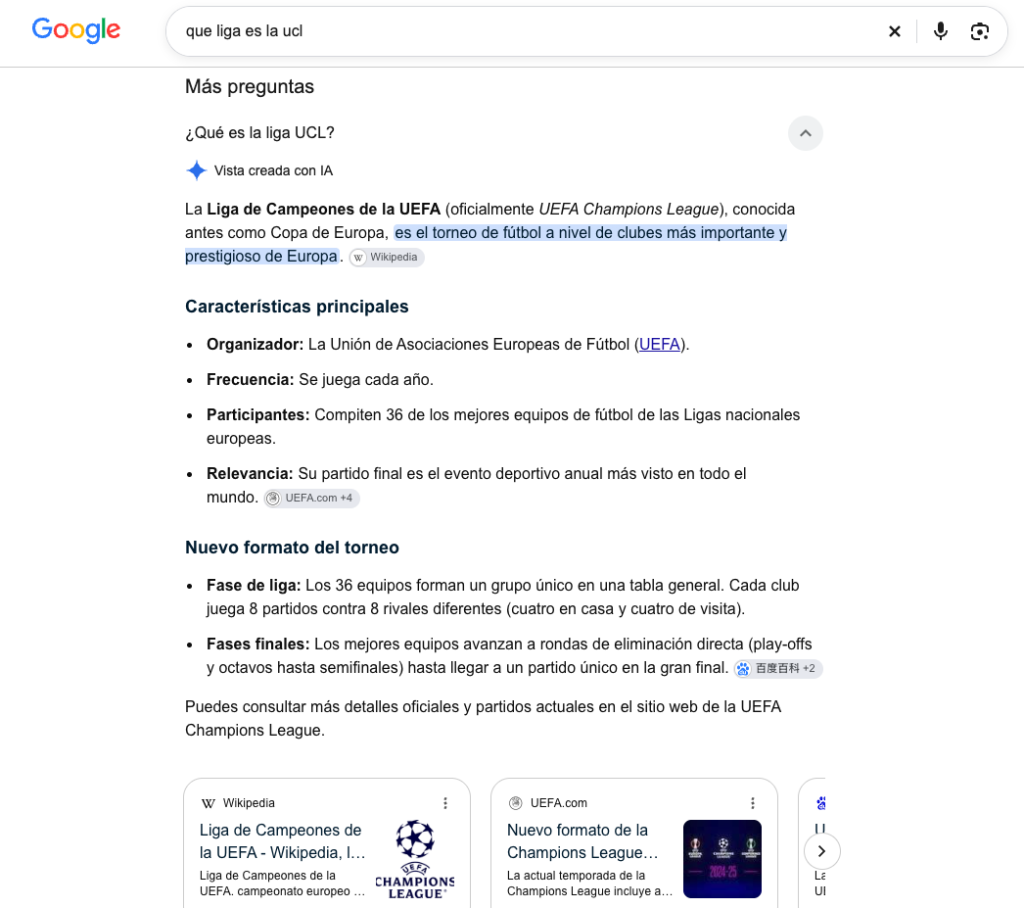
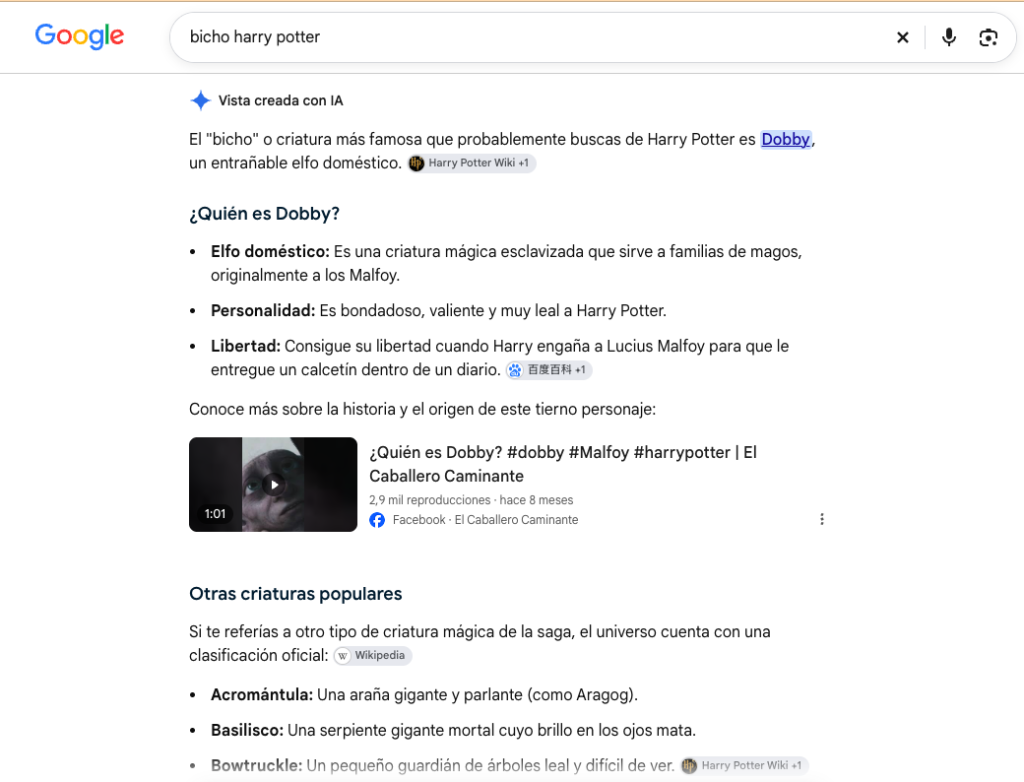
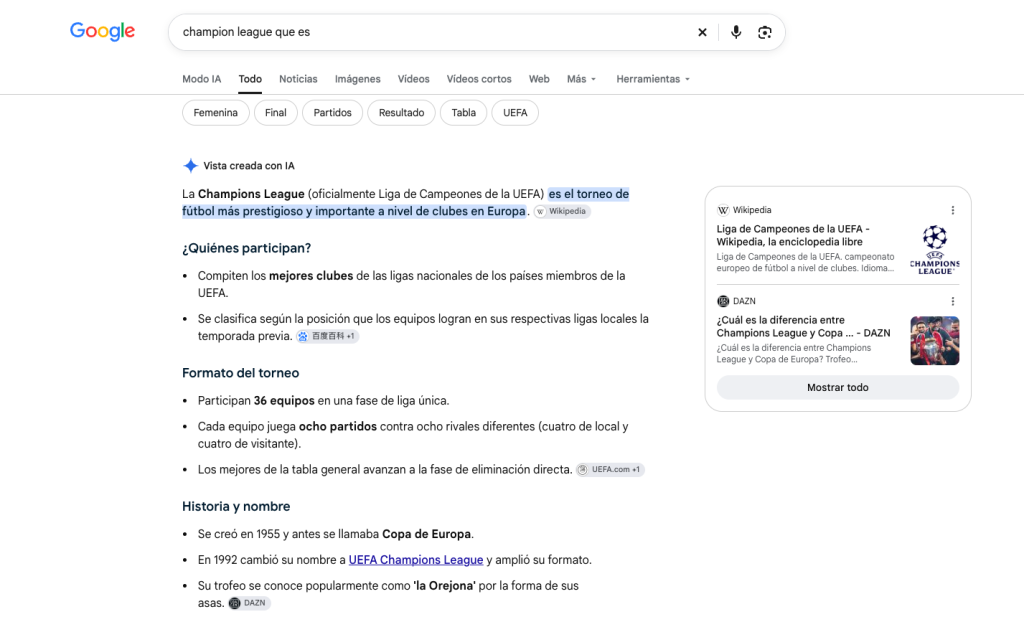
El ejemplo que he mostrado no es el único, hay muchos más aunque la volatilidad que a veces presentan las respuestas generadas por IA me han impedido poder extraer de una forma sistematizada una lista contundente de ejemplos, así que aquí dejo algunos extraídos de forma manual:
- «qué liga es la UCL»
- «bicho harry potter»
- «champion league que es»
El peligro de esto
Al final el usuario ha seguido el enlace de un AI Overview y su confianza ha sido vulnerada, al estar llegando a una web «dudosa» sin que esa fuera su intención inicial, con los peligros asociados de clickar en lugares sospechosos.
Caigas en el anuncio que caigas, si no estás suficientemente atento puedes terminar clicando en alguno de ellos y activando suscripciones involuntariamente o recibiendo notificaciones invasivas.
Si el público hace consultas amplias, como la que yo hice de Russell, de temas de cultura general, deporte, películas, etc. esto puede estar impactando potencialmente a un porcentaje de usuarios muy elevado.
Qué revisar si te ha pasado
A nivel personal, cuando he visto estas páginas, he intentado revisar varias cosas:
- Si alguna extensión de Chrome de las que tenía instaladas podían ser sospechosas de comportamientos raros o había algo que no había instalado yo. Desde Chrome abriendo chrome://extensions
- Notificaciones de sitios que no reconozca haber activado voluntariamente. Desde Chrome abriendo chrome://settings/content/notifications
- En el móvil, revisando las típicas apps «limpiadoras», asegurándome que no se me ha activado ninguna suscripción rara.
Comentarios y reflexiones finales
Si pienso en Baidú, pues me parecen tácticas o acciones bastante poco amigables e inseguras para los usuarios, huele a artimañas «sucias», pero desconozco la profundidad del asunto y por qué se está produciendo, de quién fue idea y de quién depende.
Si pienso en Google, pues las respuestas que ofrece en su buscador, sean generadas con IA o no, actúan como una «recomendación» y, como usuarios, confiamos en el resultado, clicamos para seguir leyendo, por lo que los resultados de Baidu Baike es como entrar a un callejón peligroso y a ciegas.
Anexo: las comprobaciones más en detalle
Todo el análisis se llevó a cabo entre el 13 y el 14 de octubre de 2026, sin instalar ni aceptar nada en las páginas de destino, y más o menos, estos fueron los pasos:
- Descartar mi navegador. Revisé las extensiones instaladas y las políticas de Chrome, luego repetí la búsqueda en incógnito y le pedí a otras personas que las repitieran en sus equipos, para confirmar que el problema estaba en el enlace, no en mi Chrome.
- Sacar el enlace real de la fuente. Con clic derecho y «Inspeccionar» sobre la etiqueta 百度百科 de la respuesta con IA, vi que apuntaba a una ficha legítima: baike.baidu.com/es/item/Russell/4067339.
- Grabar la navegación. Abrí el inspector de Chrome (pestaña Network) en una ventana de incógnito nueva, con «Preserve log» y «Disable cache» activados.
- Bloquear el destino para ver quién lo pedía. Desde el panel de bloqueo de solicitudes de Chrome, impedí que el navegador entrara en la web de la extensión, pero el script me mandó a otra página distinta, con lo que pude confirmar que había un sistema que iba rotando los destinos.
- Leer la cadena de saltos. Filtrando por documentos, apareció la secuencia completa: la ficha de Baidu, un sistema de reparto de tráfico y la página final. En las cabeceras vi la marca que deja en el navegador para no repetir y que la ficha de Baidu era la página de origen del salto.
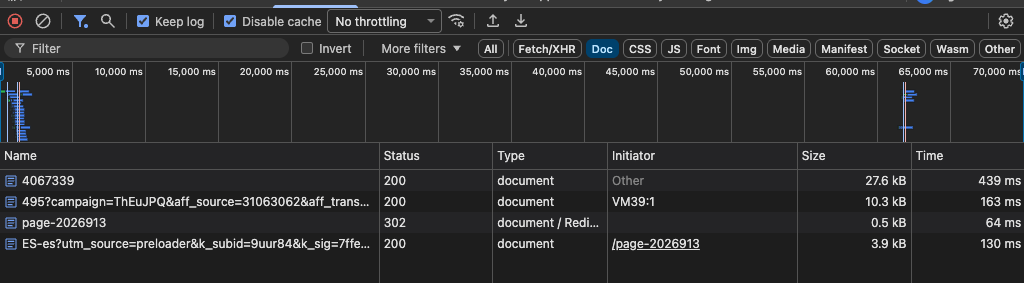
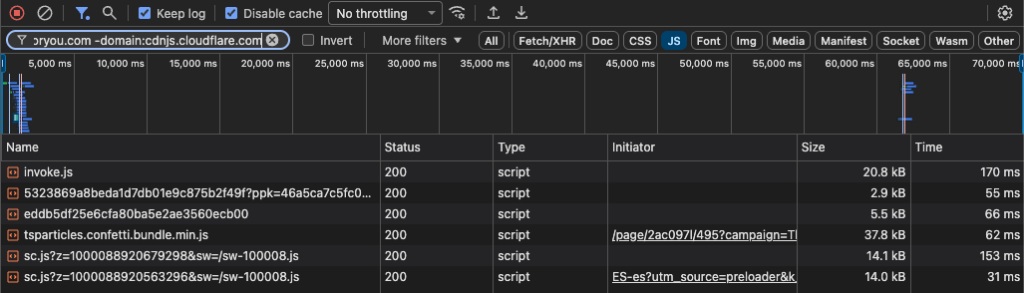
- Encontrar el script culpable. Filtré los scripts quitando los de Baidu y los de la página final, quedaron tres de terceros y la pestaña «Initiator» mostró la cadena: el código de la web de Baidu carga el anuncio (invoke.js), el anuncio carga aqml.org y aqml.org ejecuta la redirección.
- Revisar el código de Baidu sin ejecutarlo. Con view-source: abrí el HTML de la ficha y sus archivos JavaScript, uno a uno, el HTML no contenía el anuncio, pero uno de los archivos de la web sí, con su configuración completa, con la cuenta publicitaria y la posición al final de la ficha.
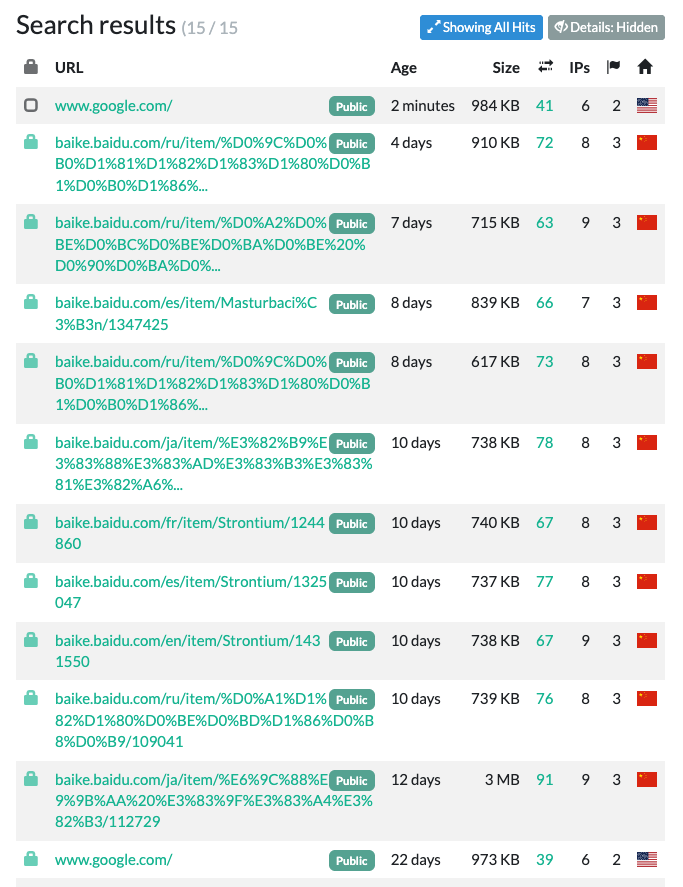
- Comprobar si esa cuenta está en otras webs. En urlscan.io, todas las páginas que cargaban esa cuenta eran fichas de Baidu Baike en cinco idiomas. En PublicWWW no apareció en ninguna otra web.
- Identificar la red publicitaria. El formato del código coincidía con el que usa Adsterra para sus anuncios nativos, según ejemplos publicados en foros y blogs.
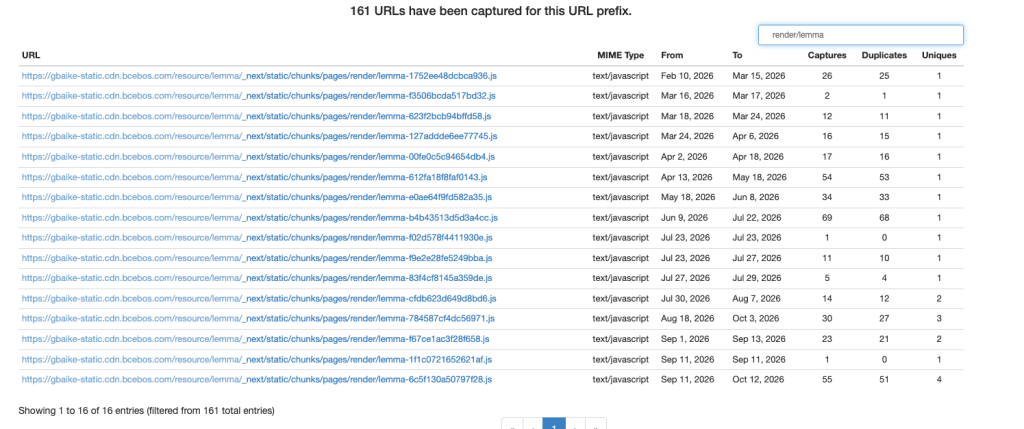
- Fechar el cambio. En Wayback Machine revisé las versiones antiguas del código de la ficha, pude ver que la de junio no tenía el anuncio, las del 23 de julio en adelante, sí.
- Confirmar las citas en Google. Con la API de DataForSEO lancé búsquedas en Google España y encontré fichas de Baidu Baike citadas como fuente en AI Overviews. Como las respuestas con IA de «Más preguntas» no se pueden capturar con DataForSEO, estuve haciendo revisiones manuales para conseguir capturar más ejemplos.
Soy MJ Cachón
Consultora SEO desde 2008, directora de la agencia SEO Laika. Volcada en unir el análisis de datos y el SEO estratégico, con business intelligence usando R, Screaming Frog, SISTRIX, Sitebulb y otras fuentes de datos. Mi filosofía: aprender y compartir.